Nya och skärpta krav på cybersäkerhet – NIS2 nu svensk lag

Juristen förklarar

12 februari 2026

Nya och skärpta krav på cybersäkerhet gäller nu för många svenska organisationer. Den nya cybersäkerhetslagen, som bygger på EU:s NIS2-direktiv, innebär att både offentliga och privata aktörer inom samhällsviktiga sektorer måste ta ett större ansvar för sin IT- och informationssäkerhet. För berörda verksamheter ställs krav på bland annat förebyggande säkerhetsåtgärder och rapportering av allvarliga incidenter.


Cybersäkerhetslagen (2025:1506) inför NIS2-direktivet i svensk rätt och ersätter den tidigare NIS-lagen (2018:1174). Syftet är att höja den gemensamma cybersäkerhetsnivån inom EU. Verksamheter som omfattas av lagen är skyldiga att bland annat anmäla sig till tillsynsmyndighet, vidta lämpliga tekniska och organisatoriska säkerhetsåtgärder, säkerställa att ledningen har tillräcklig kunskap om cybersäkerhet samt rapportera betydande incidenter. Lagen gäller för både offentliga och privata aktörer inom samhällsviktiga sektorer såsom energi, transport, bankverksamhet, hälso- och sjukvård, digital infrastruktur, viss tillverkning, livsmedel, avfallshantering och kommuner.


Freja Partner genom

Zandra Larsen, jurist och dataskyddssamordnare

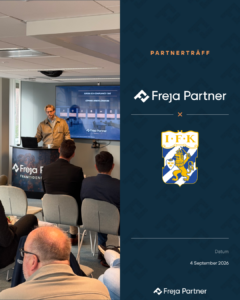
Kundcase – IFK Göteborg

Kundcase

03 februari 2026

Vi tog oss en pratstund med Sofia Hultberg, Operativ chef, på IFK Göteborg för att höra om deras erfarenheter av samarbetet med oss på Freja Partner och hur Freja stöttat dem i affärsjuridiska frågor, bland annat kopplat till GDPR och avtalsgranskning.


Berätta gärna lite om IFK Göteborg som organisation?

”IFK Göteborg är en av Sveriges mest anrika fotbollsföreningar med en lång historia inom elitfotboll med en stor supporterbas. Föreningen bedriver både A-lag Dam, A-lag Herr och ungdomsakademi, och är dessutom starkt engagerad i samhällsfrågor, med ett stort stöd för både Göteborg och lokala initiativ.” säger Sofia.


Vilka utmaningar ställdes ni inför innan ni började samarbeta med Freja Partner?

”Som en stor idrottsförening har IFK Göteborg ett omfattande flöde av personuppgifter från olika målgrupper — allt från medlemmar och supportrar till partners och anställda. Det ställer krav på att ha korrekta personuppgiftsavtal, tydliga rutiner för GDPR-efterlevnad och juridiskt hållbara avtal med både leverantörer och samarbetspartners. Initialt upplevde klubben att arbetet med att granska och uppdatera avtal var tidskrävande och komplexa, samt att det fanns en viss osäkerhet kring om allt verkligen var i linje med gällande lagstiftning.”


På vilket sätt har Freja Partner hjälpt er?

”Freja Partner har stöttat oss med juridisk rådgivning inom flera områden och hjälpt oss att granska avtal och säkerställa att våra arbetssätt är väl förankrade juridiskt. Samarbetet har varit pragmatiskt och lösningsorienterat, med fokus på att hitta affärsmässiga lösningar som fungerar i praktiken. Den tillgängliga och personliga rådgivningen har gjort det enkelt för oss att få snabb hjälp när behov uppstår, vilket har lett till ett mer proaktivt och tryggt juridiskt arbete.”


Hur upplever ni samarbetet med Freja Partner hittills?

”Vi uppskattar särskilt tillgängligheten och tydligheten i samarbetet. Freja Partner har gjort det enklare för oss att navigera i juridiska frågor som annars kan vara komplexa. Det har gett oss både trygghet och mer tid att fokusera på vår kärnverksamhet.”


Vad ser ni fram emot framöver?

”Vi ser fram emot kommande säsonger med fortsatt fokus på sportslig och organisatorisk tillväxt. Ambitionen är att fortsätta stärka verksamheterna för A-lag Herr och A-lag Dam och samtidigt satsa långsiktigt på akademin och nästa generations spelare.

Utöver detta fortsätter vi att satsa på kommersiell utveckling och skapa minnesvärda publikupplevelser och matchdagskoncept. En central del av IFK Göteborgs identitet är det starka samhällsengagemang som bedrivs inom ramen för IFK Göteborg i Samhället. Med fotbollen som verktyg och IFK Göteborgs varumärke arbetar vi med att stärka och förena staden Göteborg genom att samarbeta offentlig sektor, näringsliv och civilsamhälle. Koncept som IFK Göteborg Skol-IF, Cruyff Courts och lovaktiviteter bidrar till att skapa rörelseglädje, arbetstillfällen och att främja ett jämlikt Göteborg och att ta rollen som Hela Stadens Lag.


”Med Freja Partner som juridisk partner i ryggen kan IFK Göteborg fokusera fullt ut på verksamheten – med tryggheten i att de juridiska frågorna hanteras på ett professionellt och affärsmässigt sätt.” avslutar Sofia.

Vi söker en jurist!

Karriär

09 januari 2026

2026-01-05

Om tjänsten

Vi söker en senior jurist för att växa vårt juristteam som i dagsläget består av ca 10 jurister. Vi arbetar inom de flesta affärsjuridiska områdena såsom kommersiella avtal, personuppgiftsjuridik, arbetsrätt, entreprenad, LOU och tvistelösning.

Som senior jurist kommer du att ha en viktig roll i vårt team såväl som självständig i rådgivning till klienter som stöttande till de mer juniora juristerna. Rollen förutsätter att du innehar arbetslivserfarenhet om minst fyra år och att du känner dig bekväm att arbeta både självständigt och i grupp. För rätt kandidat kan även teamledaransvar vara aktuellt om dessa egenskaper och ambitioner finns. Arbetsuppgifterna har en stor bredd inom det affärsjuridiska spektret, alltifrån granskning och upprättning av avtal till processföring i domstol. Då vår klientstock, bestående av företag, innefattar de flesta branscher är också variationen på ärenden stor.

På Freja Partner vågar vi vara nytänkande och utmanande utan att för den sakens skull göra avkall på professionalism och kvalitet. Vi krånglar inte till det i onödan och vi sätter ett stort värde i att arbeta proaktivt med våra kunder. Som jurist är det viktigt att vara noggrann kombinerat med viljan att utvecklas genom att våga utmana sig själv. Som jurist hos oss får du även arbeta med relationsbyggande och inventera behov hos den enskilda klienten som ska präglas av affärsmässighet.


Om Dig

Vi söker dig som har juristexamen och flera års arbetslivserfarenhet som jurist. Du kommer arbeta brett och varierat men också ingå i den del av verksamheten som förväntas att stötta juniora kollegor. Det är därför av vikt med god samarbets- och kommunikationsförmåga. Du förväntas ha mycket goda kunskaper i tal och skrift på svenska. Vid utförande av dina arbetsuppgifter förväntas du iaktta affärsmässighet och förmedla juridiken på ett pedagogiskt och lättillgängligt sätt. Vi lägger stor vikt vid personliga egenskaper.

Erfarenhet inom upprättande av kommersiella avtal och/eller tvistelösning är särskilt meriterande.

Vår önskan är att du är modig och trygg i dig själv. Som juridisk rådgivare är du den person som våra klienter vänder sig till för att få hjälp. Därmed är det viktigt att du har en framåtanda och drivs av att göra juridiken mer lättillgänglig och begriplig. Det är inte avgörande om du kommer från byrå, domstol eller bolag.

För att trivas hos Freja Partner bör du vara bekväm med att arbeta självständigt, men även i grupp. Att vara en del av teamet och bidra till god kollegial stämning är självklarheter hos oss.


Om Freja Partner

Grundarna bakom Freja Parter insåg att många av Sveriges företagare ser juridisk hjälp som något dyrt och krångligt. Därför har Freja Partners mål sedan start varit att göra juridiken tillgänglig för fler – transparent, tillgängligt och tydliga kostnadsmodeller. På Freja Partner vill vi förenkla företagandet och hjälpa våra klienter att arbeta proaktivt och hållbart medan vi fångar upp helheten.

Freja Partner har vuxit stadigt sedan starten 2016 och har idag cirka 20 medarbetare och hjälper löpande över 500 företag med deras juridiska utmaningar. Freja Partner är sedan 2024 en del av Accru Partners, en bolagsgrupp med i dagsläget cirka 50 företag inom business services. Läs gärna mer om Accru Partners på www.accrupartners.se

Vi är inte rädda för förändring utan försöker på ett så humant, lyhört och vågat sätt som möjligt anpassa oss till samhällsutvecklingen.

Som medarbetare hos oss uppmuntras en känsla av entreprenörskap och en vilja att vara en del av organisationens utveckling.

Vårt huvudkontor ligger i nyrenoverade lokaler på Engelbrektsgatan vid Heden i centrala Göteborg, mellan Avenyn och Scandinavium.

Två år i rad har vi erhållit utmärkelsen DI Gasell vilket vi är mycket stolta över. Läs gärna mer om oss på vår hemsida www.frejapartner.se


Formalia

  • Tjänsten är en tillsvidareanställning om 100%, provanställning tillämpas.
  • Individuell lönesättning efter överenskommelse.
  • Dator, mobil och annan arbetsutrustning tillhandahålls. Samt friskvårdsbidrag, försäkring och pensionsavsättning.
  • Möjlighet till hybridarbete finns.
  • Anställningsstart efter dialog med kandidat, urval sker löpande.


Ansökan

Varmt välkommen med din ansökan redan idag!

Ansökan och frågor med anledning av anställningen skickas till Sofia Tegel, ansvarig för juristteamet, med e-postadress sofia.tegel@frejapartner.se

Telefonnummer: 072- 158 65 92


Har du frågor eller funderingar så är det bara att höra av sig – eller skicka in din ansökan så hör vi av oss!


jurist, processjurist, avtal, juridik, processer, domstol, bolagsrätt, affärsjuridik


Vad innebär Data Act för ditt företag?

Juristen förklarar

28 november 2025

  • Från den 12 september 2025 gäller Data Act i Sverige. Införandet sker dock fortsättningsvis stegvis där hela regelverket förväntas vara helt i kraft 2027.

  • Data Act utgör ett viktigt regelverk för hantering av data, oavsett om data utgörs av personuppgifter eller är icke-personliga uppgifter.

  • Syftet med Data Act är att stärka användarnas rättigheter, minska inlåsningseffekter och fastställa en harmoniserad uppsättning regler.

  • Införandet av Data Act innebär att många aktörer nu kommer att behöva se över och uppdatera sina befintliga avtal och rutiner för att säkerställa regelefterlevnad.


Uppkopplade produkter (IoT-produkter) och tillhörande tjänster

Data Act ställer krav på tillverkare och tjänsteleverantörer att låta användare, oavsett om användaren är ett företag eller en privatperson, få tillgång till och återanvända data som skapas genom användningen av uppkopplade produkter (IoT-produkter) och tjänster som hör ihop med och är anslutna till de uppkopplade produkterna vid tidpunkten för köp, uthyrning eller leasing av IoT-produkten, så som tillhörande appar.

Uppkopplade produkter definieras i Data Act som en enhet som tar emot, genererar eller samlar in data om dess användning eller omgivning och som kan kommunicera produktdata via en elektronisk kommunikationstjänst, fysisk anslutning eller åtkomst direkt i enheten, och vars primära funktion inte är att lagra, behandla eller överföra data på uppdrag av någon annan part än användaren. Data Act ställer inledningsvis krav på att dessa uppkopplade produkter ska utformas och tillverkas så att data (inklusive metadata) som standard är direkt tillgängliga för användaren – under förutsättning att det är relevant och tekniskt möjligt. Om det inte är tekniskt möjligt att tillhandahålla data direkt till användaren ska data göras tillgänglig på användarens begäran. Det finns dock vissa undantag från kravet på tillgänglighet. Ett av dem är att det inte föreligger en skyldighet att tillhandahålla företagshemligheter, såvida inte användaren säkerställer vissa skyddsåtgärder, så som Sekretessavtal. I exceptionella situationer där datahållaren (företaget som förfogar över data och tillika innehavaren av företagshemligheter ex. tillverkaren) kan visa att det är mycket sannolikt att denne skulle drabbas av allvarlig ekonomisk skada till följd av avslöjandet av företagshemligheter, trots de skyddsåtgärder som vidtagits av användaren, kan datahållaren vägra, från fall till fall, en begäran om tillgång till de specifika uppgifterna i fråga.

Krav på information

Data Act ställer vidare krav på information. Detta transparenskrav ställer krav på information innan avtal om köp, uthyrning eller leasing av en uppkopplad produkt ingås. Säljaren, uthyraren eller leasinggivaren, som kan vara tillverkaren, ska tillhandahålla viss information till användaren, vilket inkluderar typ, format och uppskattad mängd av data som den uppkopplade produkten kan generera, på ett tydligt och begripligt sätt.


Databehandlingstjänster så som molntjänster

Data Act ställer även krav på leverantörer av databehandlingstjänster. Begreppet databehandlingstjänster omfattar ett stort antal tjänster med mycket varierande syften, funktioner och tekniska uppsättningar, så som molntjänster, exv. SaaS (Mjukvara som tjänst), IaaS (Infrastruktur som tjänst) eller PaaS (Plattform som tjänst). För leverantörer av databehandlingstjänster gäller nya regler bland annat för att underlätta vid byte av leverantör och minska inlåsningseffekter.

Leverantörer av databehandlingstjänster ska vidta åtgärder för att möjliggöra för användaren att byta till en databehandlingstjänst av samma tjänsttyp som tillhandahålls av en annan leverantör av databehandlingstjänster, eller till lokal IKT-infrastruktur, eller, där det är relevant, att använda flera leverantörer av databehandlingstjänster samtidigt.

Rätten till byte av tjänsteleverantör gäller således till de databehandlingstjänster som omfattar ”samma tjänstetyp”, vilket i Data Act definieras som en tjänst som har samma primära syfte, samma tjänstemodell och samma huvudsakliga funktioner.

Användarens rättigheter och leverantörens skyldigheter i samband med byte mellan leverantörer ska tydligt framgå av ett skriftigt avtal, vilket ska inkludera (nedan lista utgör enbart exempel och är inte uttömmande):

  • klausul som tillåter användaren att på begäran byta till en annan tjänst som erbjuds av en annan leverantör utan onödigt dröjsmål och i vilket fall som helst senast efter den obligatoriska maximala övergångsperioden på 30 kalenderdagar.
  • klausul som påför leverantören en skyldighet att säkerställa att en hög säkerhetsnivå upprätthålls under hela bytesprocessen, särskilt säkerheten för data under dennes överföring.
  • klausul som anger att avtalet ska anses uppsagt vid slutet av den maximala uppsägningstiden om två månader, därefter börjar 30-dagarsfristen löpa.

Om det inte är tekniskt möjligt att kunna genomföra bytet inom den satta maximala övergångsperioden på 30 kalenderdagar finns under särskilda omständigheter möjlighet till förlängning på upp till max sju månader.

Genom Data Act åläggs leverantörer av databehandlingstjänster att undanröja befintliga hinder och att inte införa nya hinder mot byte. Hinder kan bland annat vara av kommersiell, teknisk, avtalsmässig eller organisatorisk natur. Onödigt höga bytesavgifter och andra icke motiverade avgifter som inte är relaterade till de faktiska byteskostnaderna hindrar användare från att byta leverantör, begränsar det fria flödet av data och orsakar inlåsningseffekter. Därför påförs ett förbud för leverantörer att ta ut bytesavgifter för bytesprocessen från och med den 12 januari 2027. Fram till det datumet får dock leverantörer av databehandlingstjänster ta ut reducerade bytesavgifter, men dessa får inte överstiga de kostnader som leverantören har haft och som är direkt kopplade till den aktuella bytesprocessen. Innan ett avtal med användaren ingås ska leverantören ge tydlig information om standardavgifter för tjänsten samt om reducerade bytesavgifter som kan tas ut.

Det finns dock vissa undantag från förbudet att ta ut bytesavgifter. Exempel på detta är för tjänster där majoriteten av huvudfunktionerna har skräddarsytts för att möta en enskild användares specifika krav eller där alla komponenter har utvecklats för en enskild användares ändamål.

Det finns dock inget hinder i Data Act mot att ta ut en straffavgift för att användaren säger upp avtalet i förtid.

Interoperabilitet

Data Act syftar även på att förbättra och stärka interoperabiliteten för parallell användning av flera databehandlingstjänster med kompletterande funktioner. Detta avser alltså situationer där användaren inte säger upp ett befintligt avtal för att byta till en annan leverantör av databehandlingstjänster, utan där flera tjänster från olika leverantörer används parallellt för att dra nytta av de kompletterande funktionerna hos de olika tjänsterna i användarens system. Det erkänns dock att en överföring för att underlätta parallell användning av tjänster kan vara en kontinuerlig aktivitet, vilket innebär att leverantörer av databehandlingstjänster därför fortsatt bör kunna ta ut viss avgift för sådant datauttag, under förutsättning att sådana avgifter inte överstiger de faktiska kostnader som uppstår.


Förbud mot oskäliga avtalsvillkor

Avtalsvillkor måste vara rättvisa, rimliga och icke-diskriminerande. Data Act förbjuder oskäliga avtalsvillkor. Det gäller både för leverantörer av uppkopplade produkter och tillbehör till sådana samt leverantörer av databehandlingstjänster. Data Act fastställer en lista över klausuler som alltid ska anses oskäliga och en lista över klausuler som ska presumeras vara oskäliga. I det senare fallet bör det företag som inför avtalsvillkoret kunna motbevisa presumtionen om oskälighet genom att visa att det avtalsvillkor som anges inte är oskäligt i det aktuella fallet. Om ett avtalsvillkor inte finns med i listan över villkor som alltid anses oskäliga eller som presumeras vara oskäliga gäller den allmänna bestämmelsen om oskälighet.

Oskäliga villkor kan utgöras av ensidiga villkor (om villkoret har tillhandahållits av en avtalspart och den andra parten inte kunnat påverka innehållet trots försök till förhandling) och villkor som avviker från god affärssed. Oskäliga villkor är inte bindande. Data Act föreskriver att om det oskäliga avtalsvillkoret kan skiljas från de återstående villkoren i avtalet ska de återstående villkoren vara bindande.


Delning av data

När det gäller delning och vidareanvändning av data får datahållaren (alltså företaget som förfogar över data ex. tillverkaren) endast dela produktdata (data som genereras genom användningen av en uppkopplad produkt) med tredje part om det är nödvändigt för att uppfylla sitt avtal med användaren. Där det är relevant bör datahållaren avtalsmässigt binda tredje parter att inte vidarebefordra data som mottagits från dem.

Vill datahållaren sälja eller analysera data vidare exv. för produktutveckling krävs uttryckliga avtalsvillkor som har godtagits av användaren. Mottagaren av data får bara behandla data på det sätt som denne kommit överens om med datahållaren och får inte använda informationen för att utveckla konkurrerande produkter eller dela dem med annan tredje part i det syftet om användaren inte samtyckt till sådan delning av data. Det ska betonas att det nu, genom Data Act, är användaren som äger sin data.


Konklusion

Framöver kommer flera avtalsklausuler att vara obligatoriska i samtliga kundavtal. Det gäller bland annat bestämmelser som ger kunden rätt att begära byte till en annan leverantör av databehandlingstjänster, med tydligt angivna tidsramar för den maximala övergångsperioden, anger när avtalet ska anses uppsagt, samt fastställer den maximala uppsägningstid som får tillämpas vid inledandet av bytesprocessen. För företag innebär detta att det nu är hög tid att gå igenom befintliga kundavtal och säkerställa att villkoren uppfyller de nya kraven i Data Act. Äldre affärsmodeller som bygger på vidareförsäljning eller analys av kunddata måste omprövas eftersom samtycke nu krävs i avtalen.

Det är inte tillräckligt att enbart uppdatera de juridiska avtalsvillkoren – den tekniska infrastrukturen måste också stödja Data Act:s krav. System och plattformar bör redan från början vara designade för datadelning och tillgänglighet så att data enkelt kan göras åtkomlig för kunder. Det är vidare avgörande att det finns väl definierade rutiner och processer för säker och effektiv dataexport vid byte av tjänsteleverantör, i enlighet med de obligatoriska tidsramarna i förordningen.

Vi på Freja Partner bistår gärna med att granska befintliga avtal, ta fram nya avtalsvillkor och ge rådgivning kring den praktisk tillämpningen av Data Act i verksamheten.


Freja Partner genom

Zandra Larsen, jurist och dataskyddssamordnare

Risk för oskäliga arbetsvillkor i offentliga upphandlingar

Juristen förklarar

21 november 2025

År 2017 infördes nya bestämmelser i lagen om offentlig upphandling (LOU), lagen om upphandling inom försörjningssektorerna (LUF) och lagen om upphandling av koncessioner (LUK) som innebär att en upphandlande myndighet i vissa fall är skyldig att ställa krav på arbetsrättsliga villkor i genomförandet av upphandlingar. De arbetsrättsliga villkoren ska i dessa fall avse lön, semester och arbetstid enligt nivåer i ett centralt kollektivavtal. Kravet på arbetsrättsliga villkor gäller i de fall där det är behövligt.

Syftet med kraven är att motverka oskäliga arbetsvillkor och lönedumpning, särskilt i riskbranscher som exempelvis bygg, städ och transport. Kraven ställs i form av särskilda kontraktsvillkor, vilket innebär att det är krav som leverantören ska uppfylla under kontraktstiden.

I en rapport som nyligen publicerats av Riksrevisionen, RiR 2025:21 – Arbetsrättsliga villkor i offentlig upphandling, framkommer att endast en tredjedel av de granskade upphandlingarna innehåller arbetsrättsliga villkor, trots att upphandlingarna genomförts i högriskbranscher för oskäliga arbetsvillkor. Av de upphandlingar där arbetsrättsliga villkor ställdes genomförde de upphandlande myndigheten en uppföljning i hälften av de fallen. En bedömning av om det var behövligt med arbetsrättsliga villkor gjordes av de upphandlande myndigheterna i hälften av de granskade upphandlingarna, men var inte alltid dokumenterad. I flera av de granskade upphandlingarna ställdes generella krav på arbetsrättsliga villkor, i form av att leverantören ska efterleva ”kollektivavtalsliknande” villkor. Enligt Riksrevisionen är dessa villkor inte ställda på det sätt som anges i lagstiftningen, då villkoren ska formuleras tydligt och förutsägbart i syfte att alla leverantörer ska uppfatta dem på samma sätt. Vidare menar Riksrevisionen att villkor som uppfyller lagstiftningens krav är en förutsättning för att de upphandlingsrättsliga principerna ska följas. Riksrevisionens slutsats är att upphandlande myndigheter inte gör tillräckligt för att säkerställa skäliga arbetsvillkor i upphandlingar och att bristerna förekommer i alla faser av upphandlingar.

Vi rekommenderar er som utgör potentiella leverantörer i upphandlingar att vara uppmärksamma på om arbetsrättsliga krav ställs i de fall där det kan behövas. I de fall där den upphandlande myndigheten avstått från att ställa arbetsrättsliga krav i upphandlingen trots att det kan ha varit behövligt rekommenderas att uppmärksamma myndigheten på bristen under anbudsfasen. Om bristen inte rättas till kan det därefter finnas en möjlighet att ansöka om överprövning av upphandlingen. Det är även möjligt att tipsa Konkurrensverket om bristen.

Tveka inte att höra av er till oss med frågor inom offentlig upphandling.


Artikel författad av

Michaela Samsagård, jurist Freja Partner

Framgång i Förvaltningsrätten i Stockholm

Kundcase

13 november 2025

Vi har för vår klients räkning vunnit framgång med ansökan om överprövning av upphandling i Förvaltningsrätten i Stockholm. Målet gällde en upphandling där vår klient yrkade på att upphandlingen skulle rättas genom att ny utvärdering skulle genomföras, där vinnande anbud inte skulle få beaktas.

Förvaltningsrätten gjorde bedömningen att vinnande anbud rätteligen skulle ha förkastats eftersom det inte uppfyllde de obligatoriska kraven i upphandlingen. Förvaltningsrätten beslutade därför att bifalla ansökan om överprövning och förklarade att upphandlingen skulle rättas i enlighet med vår klients yrkande. Vår klient har numera tilldelats upphandlingen.


Överprövningar av offentliga upphandlingar är ofta komplexa. Efter en relativt lång process är det glädjande att förvaltningsrätten gick på vår klients linje” säger Michaela Samsagård, ansvarig jurist hos Freja Partner.


Vi tackar vår klient för gott samarbete genom hela processen.


Uppdateringar kring överföringar av personuppgifter från EU till USA

Juristen förklarar

10 oktober 2025

EU-domstolen avvisar ogiltighetstalan mot Data Privacy Framework


Bakgrund
Den 3 september 2025 meddelade EU-domstolens dom i mål Latombe v Commission (T-553/23). Målet rörde en talan om ogiltigförklaring av kommissionens beslut att anta det nya EU–US Data Privacy Framework (DPF), som reglerar överföringar av personuppgifter från EU till certifierade organisationer i USA.

Frågan om överföringar av personuppgifter till USA har tidigare varit uppe i EU-domstolen två gånger genom Schrems I och Schrems II. I de båda målen ogiltigförklarade domstolen avtalen, Safe Harbour-avtalet respektive Privacy Shield, eftersom amerikansk lag inte gav ett tillräckligt skydd för EU-medborgares personuppgifter, särskilt mot övervakning från underrättelsetjänster. Konsekvensen av EU-domstolens ogiltigförklarande var att det inte längre fanns något giltigt beslut om adekvat skyddsnivå – överföringar av personuppgifter till USA var således inte längre möjlig med stöd av artikel 45 GDPR. För överföringar till USA krävdes att andra lämpliga skyddsåtgärder vidtogs. Ett exempel är användandet av standardavtalsklausuler (SCC) i enlighet med artikel 46 GDPR. Men Schrems II-domen underströk även att SCC i sig inte alltid är tillräckligt, man måste göra en konsekvensbedömning (Transfer Impact Assessment – TIA) av mottagarlandet och vid behov införa kompletterande säkerhetsåtgärder.

Käranden i målet T-553/23, Latombe, hävdade att EU-kommissionens beslut bröt mot kraven i Dataskyddsförordningen (GDPR) samt i Europeiska unionens stadga om de grundläggande rättigheterna, särskilt respekten för privatlivet och familjelivet (artikel 7) och skydd av personuppgifter (artikel 8).


Domstolens bedömning
Domstolen avvisade talan i sin helhet och slog fast att DPF uppfyller kraven på en adekvat skyddsnivå enligt artikel 45 GDPR samt att artikel 7 och 8 i stadgan om de grundläggande rättigheterna inte har åsidosatts. Två huvudfrågor var särskilt viktiga i målet:

  1. Oberoende i DPRC
    Käranden gjorde gällande att Data Protection Review Court (DPRC) – en särskild instans i USA dit EU-medborgare kan vända sig till om de anser att deras uppgifter hanteras fel – inte är en oavhängig och opartisk domstol, utan ett organ utanför domstolsväsendet som är beroende av regeringen. Domstolen granskade DPRC och fann dock att DPRC har tillräckliga skydd för domarnas oberoende.
  2. Amerikansk underrättelsetjänsts tillgång till personuppgifter
    Frågan om underrättelsetjänsters tillgång till personuppgifter utgjorde en stor del i målet. Käranden gjorde gällande att USA inte säkerställde adekvat skyddsnivå vad gäller landets underrättelsetjänsters bulkinsamling av personuppgifter. Domstolen konstaterade dock att de amerikanska reformerna sedan Schrems I och Schrems II infört tydligare och mer precisa regler för datainsamling.

Domstolen framhöll att prövningen ska ske mot bakgrund av de förhållanden som rådde vid tidpunkten för kommissionens beslut. Vid denna tidpunkt ansåg domstolen att USA kunde uppvisa en adekvat skyddsnivå i den mening som avses i GDPR.


Konsekvenser
Domen innebär att överföringar av personuppgifter till USA, när de sker på grundval av DPF, inte strider mot EU-rätten. För företag i EU och USA innebär detta en ökad rättssäkerhet och förutsebarhet efter flera år av rättslig osäkerhet sedan Schrems II. Dock kan utvecklingen inte betraktas som slutgiltig. Precis som tidigare ramverk (Safe Harbor och Privacy Shield) kan DPF bli föremål för vidare rättslig prövning. Om Latombe väljer att överklaga domen kan ett slutligt avgörande dröja minst 18 månader. Fram till dess gäller dock domen, vilket gör att DPF tills vidare står fast.

För företag innebär alltså domen en möjlighet att med större trygghet använda DPF som säkerhetsmekanism, samtidigt som det påminner om att adekvat skydd alltid måste följas upp i praktiken.


Den nya domen om EU–US Data Privacy Framework (DPF) ger företag nya möjligheter – men också nya ansvar. Vi hjälper ditt företag att utnyttja fördelarna fullt ut och samtidigt säkerställa att överföringar sker i enlighet med GDPR. Kontakta oss redan idag för praktisk och uppdaterad rådgivning så att ditt företag kan agera tryggt och säkert i internationella dataflöden.


Artikel författad av

Zandra Larsen, jurist och dataskyddssamordnare på Freja Partner

Ny proposition gällande angrepp på företagshemligheter

Juristen förklarar

22 september 2025

Regeringen har nyligen lagt fram proposition 2024/25:208 Ett mer heltäckande straffansvar vid angrepp på företagshemligheter. Att frågan nått hela vägen till lagstiftningsbordet visar tydligt hur centrala och skyddsvärda företagshemligheter är för näringslivet. Men vad räknas egentligen som en företagshemlighet och hur kan lagen utgöra ett skydd för just ditt företag?


Vad är egentligen en företagshemlighet – och vad säger lagen?

Det är inte ovanligt att begreppet ”företagshemlighet” används i vardagligt tal. Det kan handla om ett recept, en produktionsteknik, en affärsstrategi eller något annat värdefullt som det finns skäl att hålla inom ett företag. Vad många inte känner till är att det finns en rättslig definition av vad som är en företagshemlighet och dessutom en särskild lag som berör företagshemligheter; nämligen Lag (2018:558) om företagshemligheter. Den här artikeln syftar till att reda ut vad som rättsligt är en företagshemlighet samt vilket skydd lagen om företagshemligheter erbjuder.

En företagshemlighet är information om (i) affärs- eller driftsförhållanden i en näringsidkares rörelse, (ii) som inte är allmänt känd eller lättillgänglig för den som normalt har tillgång till information av det aktuella slaget, (iii) som näringsidkaren vidtagit rimliga åtgärder för att hemlighålla och (iv) vars röjande är ägnat att medföra skada i konkurrenshänseende för innehavaren.

Initialt är det en stor mängd uppgifter som skulle kunna omfattas av definitionen och därmed vara en företagshemlighet. Termen ”affärs- eller driftförhållanden” fångar inte bara in rent kommersiella uppgifter, utan träffar även mer allmän information så som marknadsundersökningar, prissättningskalkyler, strategier och planerade reklam­kampanjer.

Kravet på att informationen inte ska vara allmänt känd eller lättillgänglig för den som normalt har tillgång till information av det aktuella slaget medför att kretsen av personer som har tillgång till informationen måste vara begränsad och sluten. Därtill kan även samman­ställningar av information då beståndsdelarna är lättillgängliga kunna anses som en företagshemlighet om själva sammanställningen av informationen uppfyller definitionen av en företagshemlighet.

En aspekt av definitionen som sorterar bort ganska mycket information är att innehavaren måste ha vidtagit rimliga åtgärder för att hemlighålla den aktuella informationen. Detta innebär ett krav på att näringsidkaren måste ha vidtagit någon form av aktivitet i syfte att hemlighålla informationen. Sådan aktivitet kan exempelvis vara att näringsidkaren märker dokument innehållande informationen med ”konfidentiellt”, ingår sekretessförbindelser eller upplyser i anställningsavtal om att den anställda kommer hantera information inom ramen för sin anställning som omfattas av sekretess. Noterbart är att faktumet att närings­idkaren själv avstår ifrån att sprida informationen inte utgör tillräcklig aktivitet för att tillräckliga åtgärder för hemlighållande ska anses ha vidtagits.

Även att röjande av informationen ska vara ägnat att medföra skada i konkurrens­hänseende för innehavaren sorterar bort information från lagen tillämpningsområde, då mycket information inte har förmågan att påverka ett företags konkurrensförmåga negativt. Det kan exempelvis röra sig om information av mer administrativ karaktär som inte har ett sådant värde att röjande av den aktuella informationen medför en skada i konkurrenshänseende.  Förvisso är det tillräckligt att ett röjande av den aktuella informationen typiskt sett medför skada i konkurrenshänseende och det är med andra ord inte nödvändigt att faktiskt skada uppstår vid röjande.

Information som skulle kunna omfattas av definitionen av en företagshemlighet är exempelvis kundregister, affärsplaner, recept på materialblandningar, tillverknings­metoder eller strategier.

Skyddet för företagshemligheter

Lagen om företagshemligheter utgör ett skydd för företagshemligheter genom att ställa upp ett skadeståndsansvar för den som uppsåtligen eller av oaktsamhet obehörigen angriper en företagshemlighet. Noterbart är att lagen bara gäller så kallade obehöriga angrepp på företagshemligheter, det vill säga situationer när någon utan innehavarens samtycke bereder sig tillgång till, tillägnar sig, anskaffar, utnyttjar eller röjer en företagshemlighet. Som obehörigt angrepp anses aldrig att någon angriper en företagshemlighet i syfte att offentliggöra eller avslöja något som skäligen kan misstänkas utgöra brott med fängelse i straffskalan, utgör något annat missförhållande eller då offentlig­görandet sker i syfte att skydda allmänintresset.

Sådana situationer som innebär att företagshemligheter obehörigen angrips är exempelvis då anställda kopierar eller exporterar filer i syfte att göra filerna till sina eller att en anställd utan arbetsgivarens samtycke tar med sig fysiska dokument från arbetsplatsen i syfte att göra dokumenten till sina.

En intressant aspekt av skyddet för företagshemligheter är att det erbjuder ett visst skydd även efter avslutad anställning. Arbetstagare som avslutat sin anställning är inte längre bunden av sin lojalitetsplikt mot den tidigare arbetsgivaren och är därmed inte längre skyldig att agera i arbetsgivarens bästa intresse och inte skada dennes verksamhet. Lagen om företagshemligheter erbjuder dock ett skydd som liknar en kvardröjande lojalitetsplikt, då lagen uppställer ett skadeståndsansvar även i de situationer då en arbetstagare som avslutat sin anställning angriper en företagshemlighet. Dock, för att skadeståndsansvar ska utgå för en anställd då denne efter avslutad anställning angripit en företagshemlighet krävs det att synnerliga skäl föreligger.

Situationer som medför att en tidigare anställd kan hållas skadeståndsansvarig efter avslutad anställning är exempelvis om en anställd innan avslutad anställning har förberett ett överförande av företagshemligheter till en konkurrerande verksamhet eller om en anställd i samband med avslutande av anställning uppmanas av en arbetsgivare att lämna tillbaka dokument innehållande företagshemligheter och medvetet avstår ifrån att göra så.

Det är uppenbart att lagstiftningen om företagshemligheter erbjuder ett viktigt verktyg, vilket näringsidkare kan nyttja för att tillvarata och skydda sin verksamhet. Dock behöver du som näringsidkare vara medveten om hur skyddet fungerar för att kunna nyttja det på bästa sätt. Har du frågor om företagshemligheter eller vill du säkerställa att viktig information inom ditt företag skyddas som just företagshemligheter? Kontakta oss på Freja Partner!


Artikel författad av

Elin Cedås, jurist Freja Partner

Freja Partner Invitational 2025

Medarbetare

15 september 2025

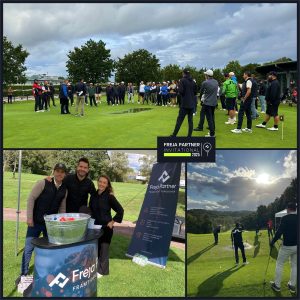
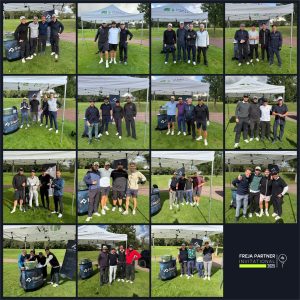
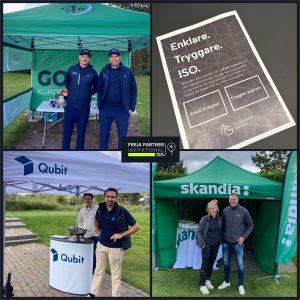
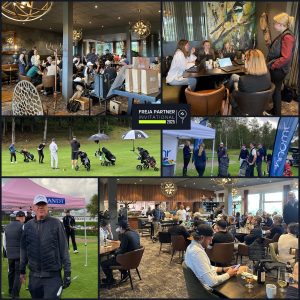
I fredags avgjordes den nionde upplagan av Freja Partner Invitational uppe på Sankt Jörgen Park Resort. ⛳

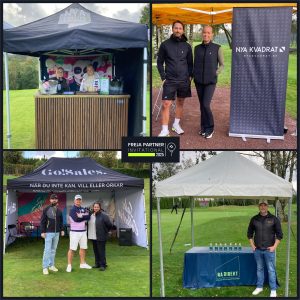
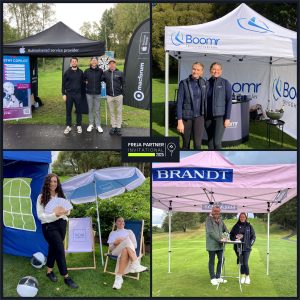
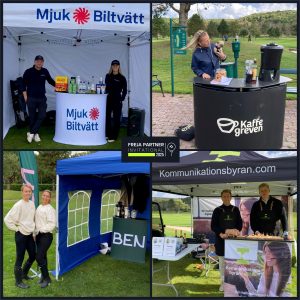
Stort grattis till vinnarna och stort tack till alla golfare och grymma hålvärdar som ställer upp även om inte vädret visade upp sig från sin bästa sida.

Nästa år är det 10:års-jubileum, vi hoppas vi ses då!


Tack till alla hålvärdar som förgyllde dagen:

@Viña de Vida vinimport
Nya Kvadrat Kommersiellt
Sales Collective
Go!Sales.
RaDirekt
Macforum AB
Boomr Group AB
Noir Properties
Brandt Bil
Mjuk Biltvätt
Kaffegreven
Business Event Network
Kommunikationsbyrån i Väst AB
Svenska Golfkuponger AB
Algebäck Group
@Qubit Sverige
Skandia


Stäng fönster

Ett gott kreditbetyg är ett bevis på att verksamheten är välskött, och därmed en trygghetsfaktor för samarbetspartners och kunder.

Läs mer om kreditvärdighet
Stäng fönster

Dagens Industris Gasellundersökning rankar Sveriges mest framgångsrika företag. Undersökningen bygger på företagets fyra senaste årsredovisningar. Mindre än 1 procent av Sveriges aktiebolag uppfyller kraven för att få kallas Gasellföretag. Freja Partner är ett av dem.

Läs mer på Di Gasell
Stäng fönster

Dagens Industris Gasellundersökning rankar Sveriges mest framgångsrika företag. Undersökningen bygger på företagets fyra senaste årsredovisningar. Mindre än 1 procent av Sveriges aktiebolag uppfyller kraven för att få kallas Gasellföretag. Freja Partner är ett av dem.

Läs mer på DI Gasell